
Проблема с индексом CVE-2026-14157 кроется в механизме обработки конфигурационных файлов VPN-клиента. При загрузке специально подготовленного файла через веб-интерфейс устройство ошибочно интерпретирует данные как команды, что дает атакующему возможность удаленного исполнения кода. Риск затрагивает исключительно импорт профилей через панель управления роутером; использование сторонних VPN-приложений на смартфонах или компьютерах остается безопасным.
Asus закрыла критические уязвимости в роутерах
Владельцам маршрутизаторов Asus стоит немедленно обновить прошивку: компания устранила две дыры в безопасности, позволяющие злоумышленникам перехватить полный контроль над устройствами. Самая опасная из них получила оценку 9,4 балла по шкале CVSS и открывает путь к выполнению произвольного кода через импорт VPN-профилей.
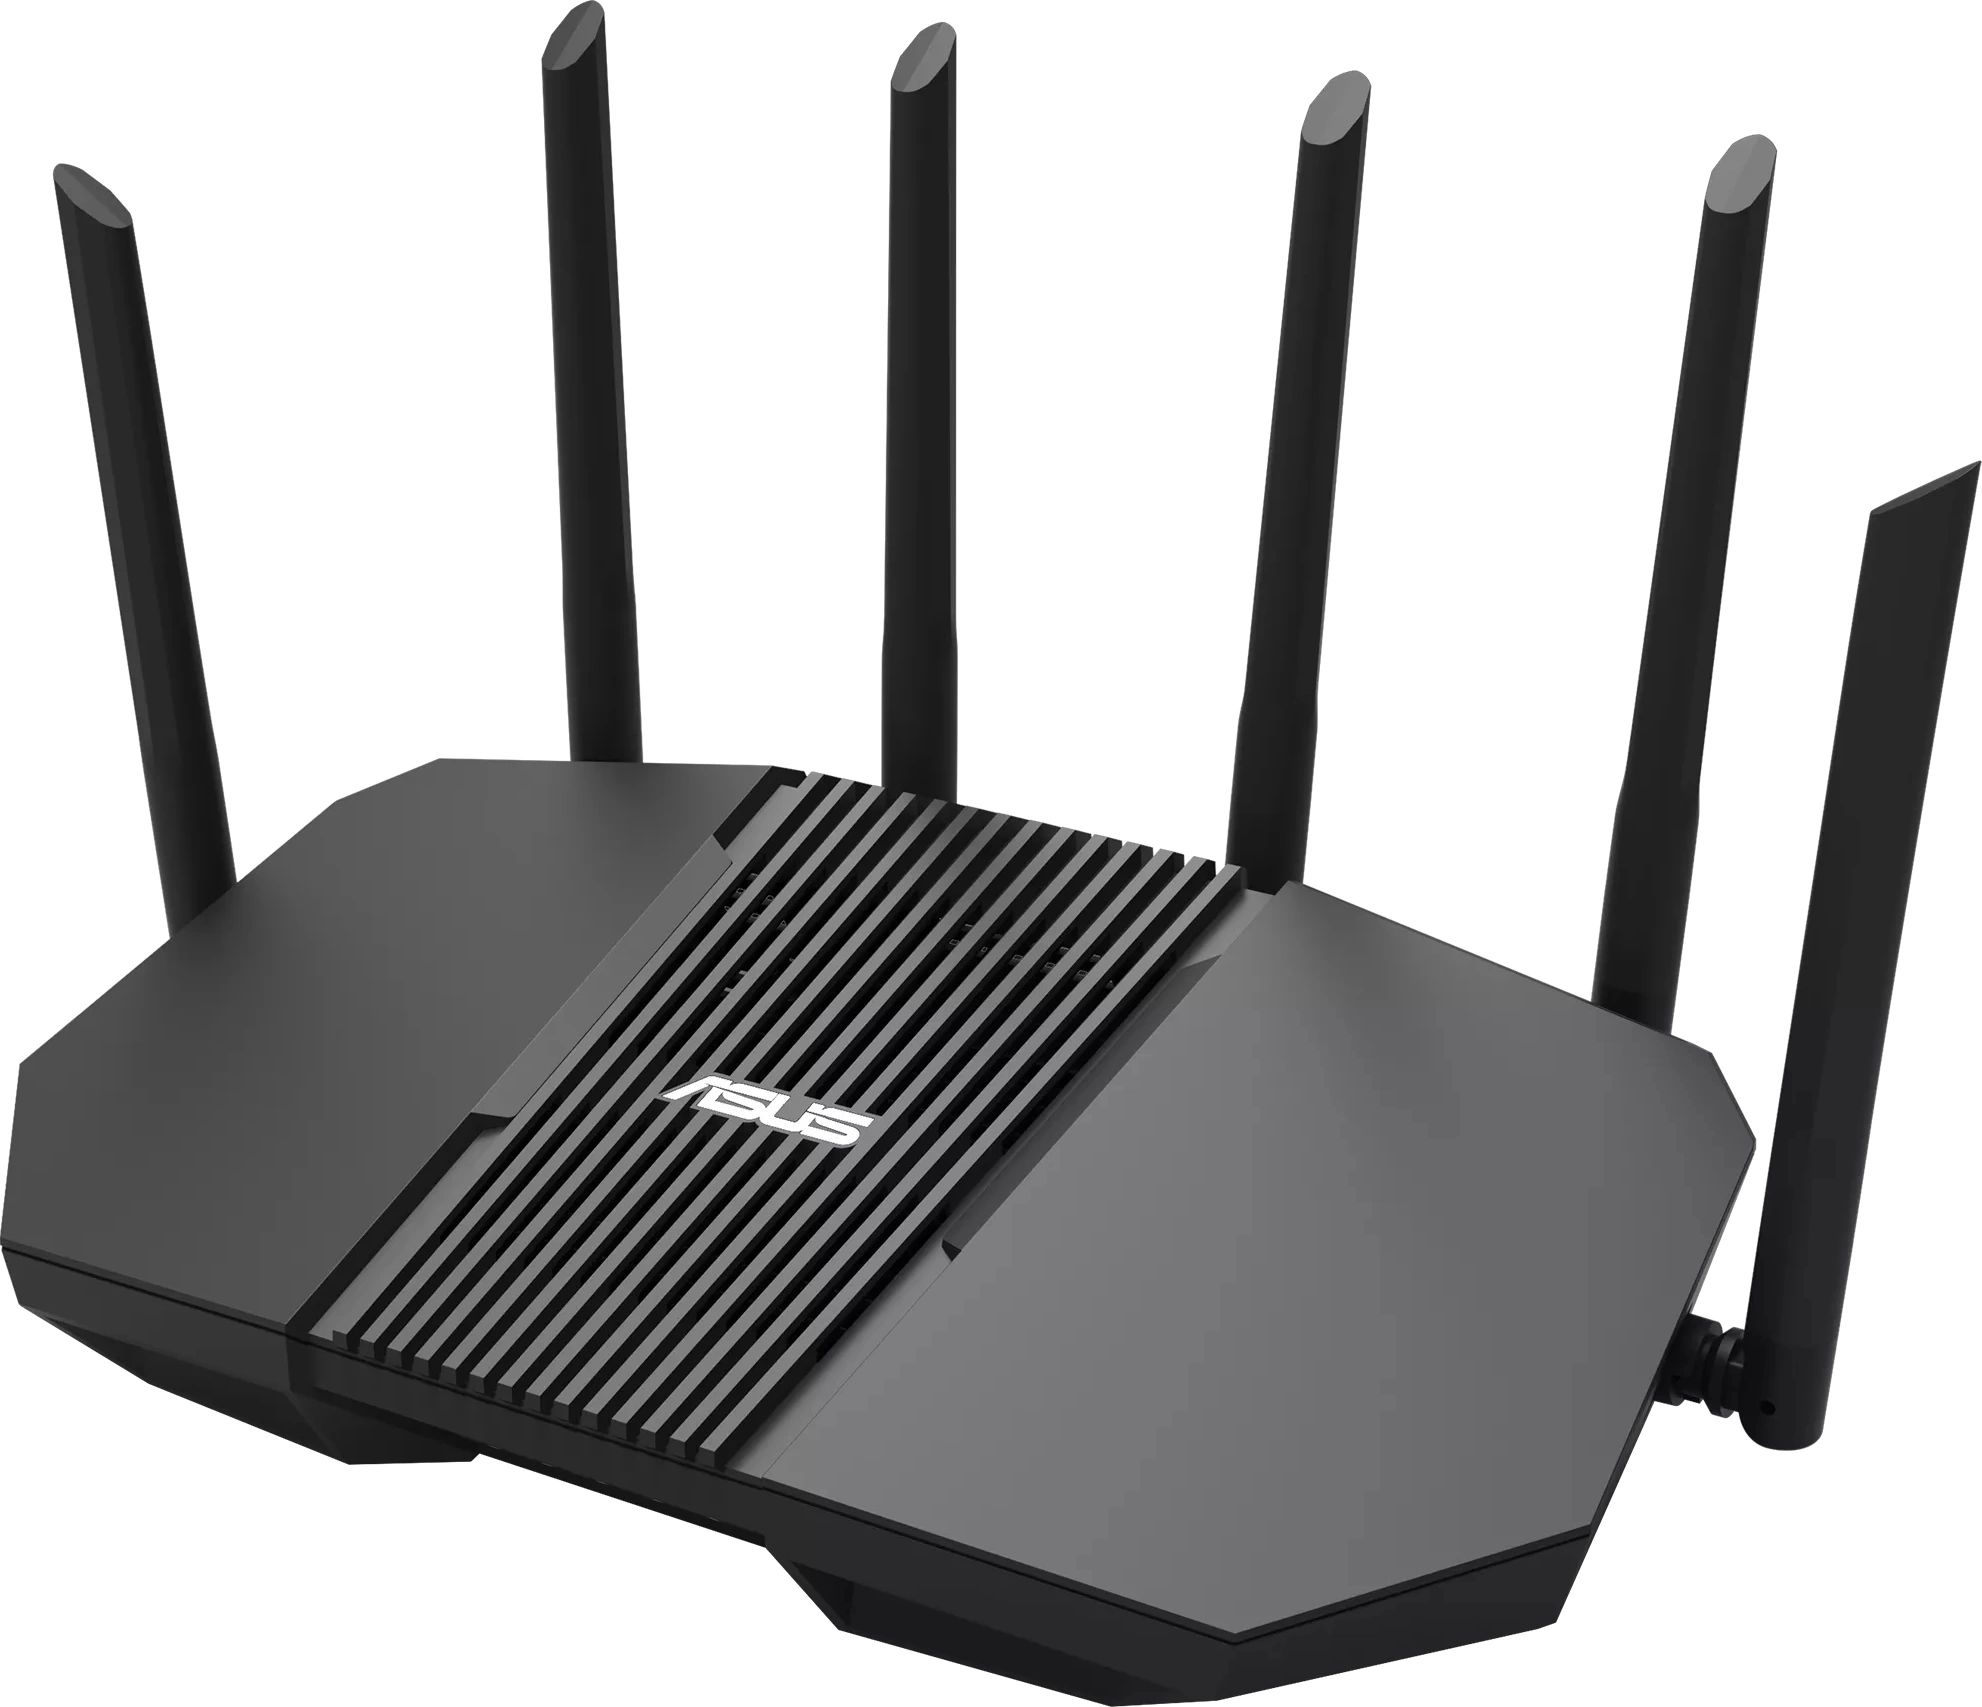
Вторая уязвимость, CVE-2026-13313 с рейтингом 8,9 балла, связана с отладочным кодом, случайно оставленным в прошивке. Она позволяет обойти систему защиты, активировать Telnet и получить root-права, что дает полный доступ к управлению всей локальной сетью. Уязвимости обнаружены в сборках 3.0.0.6_102, 3.0.0.4_386 и 3.0.0.4_388. Разработчики настоятельно рекомендуют обновиться и сменить пароль администратора на более сложный, состоящий минимум из 10 символов разных типов. Модели, для которых поддержка уже завершена, остаются под угрозой: их владельцам советуют свести риски к минимуму за счет строгой парольной защиты.



Комментарии (0)
Пока нет комментариев. Будьте первым!